


拆一个被 Defender 报毒的 iMazing 破解包,SFX、批处理和 AutoIt 混淆
2021 年写的,2026 年整理时把当年没解开的那两段混淆代码解了,结论也补上了。所有层级和代码都是我自己拆出来的,下载站的名字就不写了,那不重要。
缘起
想找个爱思助手的备份,找上了 iMazing,兴起找到了 TNT 破解版的 iMazing,下载了适用于 Windows 的版本后却发现被 Windows 11 自带的杀毒软件报毒,于是起了想分析这个破解版的兴趣。
顺便说一句,这种”破解版杀毒软件报毒”的事,有时候是杀软误报(破解补丁本身就在改别人的文件,行为很像恶意软件),有时候是真有毒,挂羊头卖狗肉的多了去了。所以别看到报毒就当误报,也别看到报毒就当病毒,拆开看看才知道。
分析
1、概览
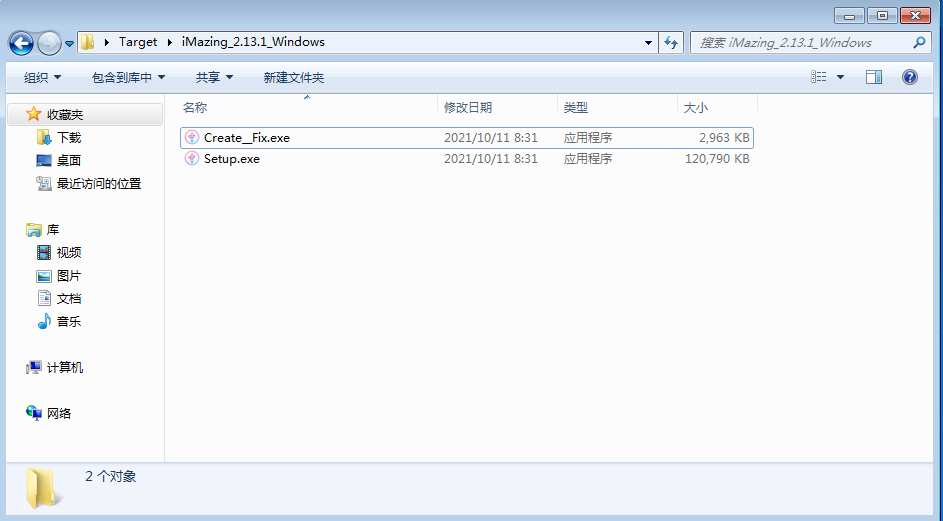
如图所示,解压后是一个官方安装包以及一个Create__Fix.exe,正是这个文件被报毒,以此展开调查。
2、Create__Fix.exe
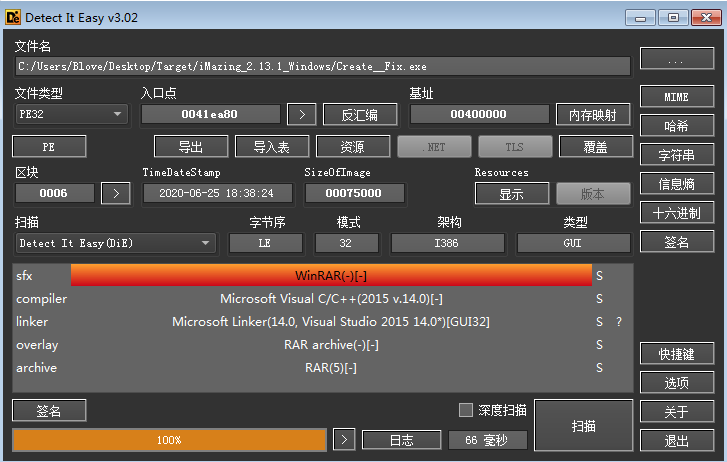
拖入 DIE,看到这个文件似乎是个压缩包,将它解压,内容如图所示:
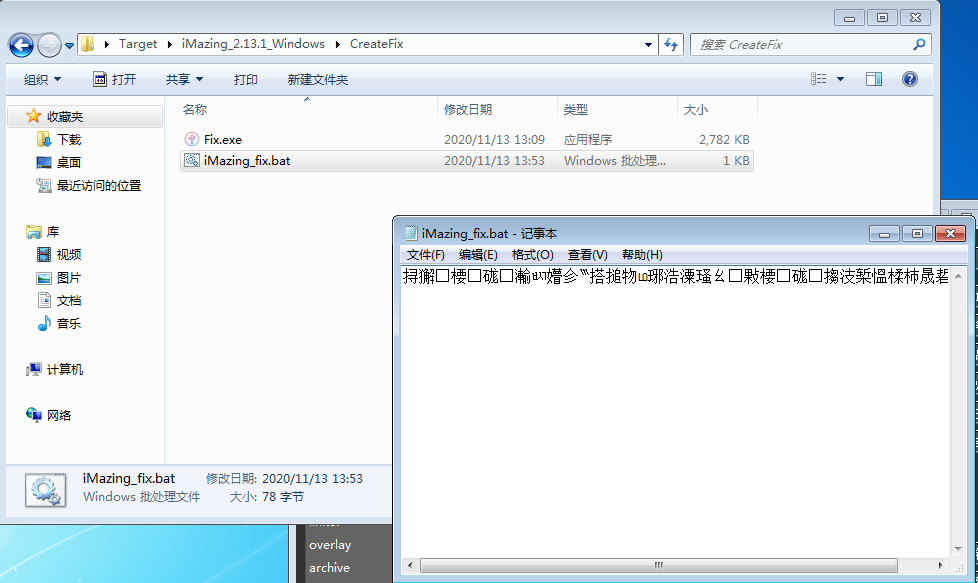
其中有一个Fix.exe以及一个iMazing_fix.bat,但是这个 bat 打开是乱码,使用 C32Asm 来看一下十六进制格式内容,如图所示:
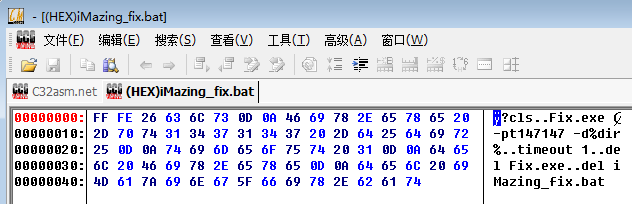
这不是看的很清楚嘛,这个iMazing_fix.bat的运行流程如下:
- 第一步,运行
Fix.exe,参数是-pt147147和-d%dir%,这个写法让我感觉这是个压缩文件了,貌似还真是 - 第二步,等待一秒
- 第三步,删除
Fix.exe和iMazing_fix.bat
我不禁好奇,是什么原因让它向千层饼看齐,一层又一层没完没了。
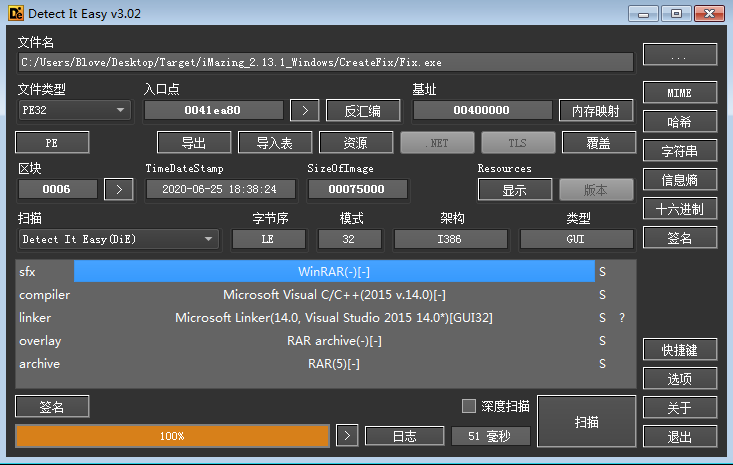
如图所示,不出意料它又是一个 RAR 压缩文件。
3、Fix.exe
解压缩,需要密码,我猜密码是t147147,哦猜对了。TNT 团队并没有定制自己的解压工具,用 WinRAR 的 sfx 自解压模块传参解压,解压后如图所示:
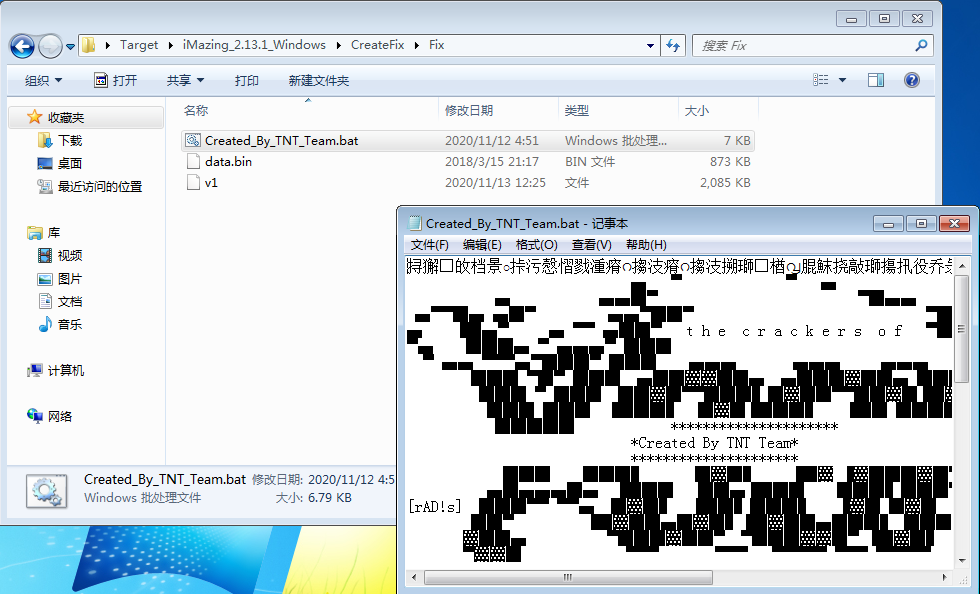
解压后的文件分为三个,bat 脚本依旧是被加密的状态,再次使用十六进制编辑器阅读它。如图所示,这个脚本做的操作是这几步:
- 清理屏幕
- 关闭回显
- 运行
data.bin这个可执行程序,参数是v1 - 删除
v1、data.bin和它自己
经过 DIE 分析,data.bin是个可执行程序,将它重命名为data.exe;v1是个二进制文件,暂时无法识别。
4、data.exe 和 v1
data.exe重命名后就十分明了,它是 AutoIt3 的脚本运行器,那么v1不出所料就是一个 AutoIt3 的编译脚本,后缀应该是a3x。
v1是编译完成的 au3 脚本,我在 GitHub 上找到了一些反编译器,当时用的是 UnAutoIt。如图所示,解压完毕,从 v1 中释放出来一个iMazing.exe以及一个脚本,此脚本混淆极其严重,几乎无法阅读:
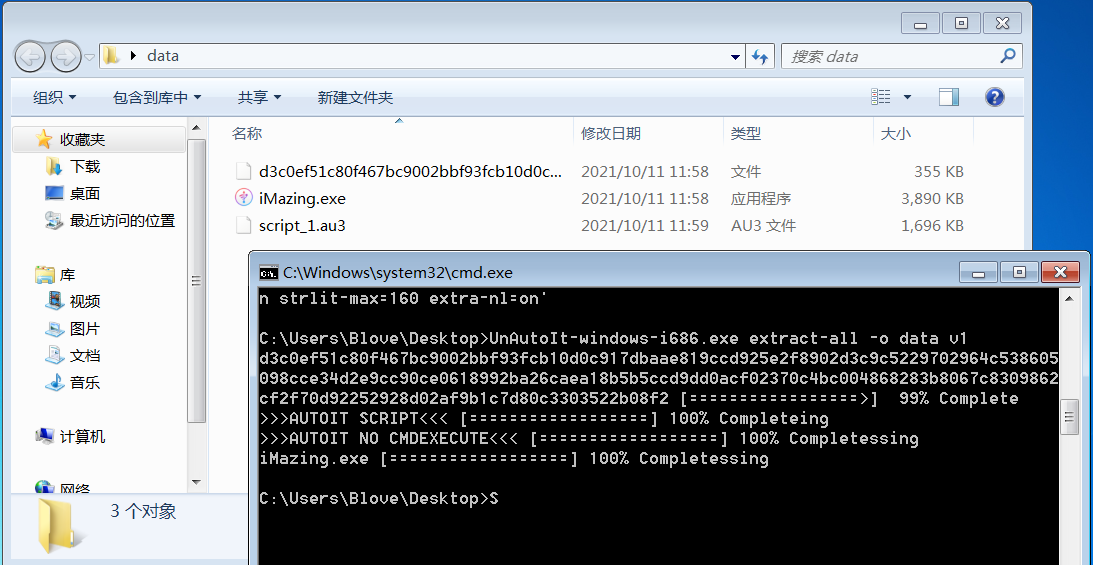
被修改后的iMazing.exe还附带原始的数字签名,尽管它已经失效。看起来它将会本地修改iMazing.exe,应该算是一个文件补丁,但是看起来哈希没什么变化……
5、那两段混淆代码到底在干什么
当年写到这里就卡住了,反编译出来一大坨BinaryToString('0x...')套Execute的东西,看得人头皮发麻。其实它就是十六进制套十六进制。外层那一串十六进制解出来还是一句Execute(BinaryToString('0x...')),再解一次才是真正的代码。手动解一遍(Python 两行的事)就出来这两句:
StringSplit(FileRead($a2f00001b21sz_), '|387I', 1)1+FileDelete($a2f00001b21sz_)配合它周围那两个小函数一起看,整个流程就清楚了:
a2f00001b21("4054656D70446972")这个函数是把十六进制转字符串,所以解出来是@TempDir- 另几个十六进制串分别解出
1、\、7、97、122、1,拼起来就是先取系统临时目录,如果结尾没有反斜杠就补一个,再随机生成 7 个字符(Chr(97)到Chr(122),也就是a到z),拼成一个随机文件名,并且循环到一个不存在的名字为止 - 所以要问
FileInstall(...)里的那一长串文件名释放到哪去了,答案是%TEMP%\下 7 个小写字母的随机文件名 - 然后
FileRead把这个文件整个读进来,用|387I这个字符串当分隔符切开(StringSplit第三个参数 1 表示按整串分隔符切,不是按单个字符) - 切完立刻
FileDelete把临时文件删掉
到这里就能看懂它为什么写这么绕了:它把一个完整的载荷放在一个文件里,用|387I切成成千上万段。外壳里那句If IsArray($os) And $os[0] >= 0x46da Then ExitLoop也说得通了。$os 是 StringSplit 返回的数组,$os[0]是元素个数,0x46da是 18138。也就是说它反复重试”释放并读取”,直到切出来的段数够 18138 段才认为这次释放是完整的。一个文件里被切成这么段,那个载荷本身就不小了。
至于切开之后那些段怎么拼回去、拼出来是什么,反编译出来的脚本里当年只留了这几段(原始脚本比这长得多,我没全留下来),这里就不硬猜了。
这一层的意义其实比”它到底干了啥”更大。这是一种很常见的 AutoIt 打包器套路,
FileInstall释放到%TEMP%的随机文件名 → 读出来 → 按自定义分隔符切开 → 删掉落地文件。真正的载荷被藏在一个看起来像”数据文件”的东西里,静态扫描很难直接命中,行为上也尽量不留痕(落地即删)。所以看到BinaryToString+Execute套娃、又出现FileInstall到%TEMP%的,基本可以直接归类到这一类。
结论
- 它一直套娃,最后释放的
iMazing.exe是并未破解的版本,把载荷切开之后也只是删掉了临时文件 - 但它把载荷切成 18138 段藏在临时文件里、读完就删,这个手法本身是典型的 AutoIt 打包器,目的就是让静态扫描看不到真正的内容
- 所以”看起来什么都没干”更可能是我没拿到完整的那个脚本,而不是它真的无害
现在回头补一句。真想把这个样本彻底拆干净,得从隔离区里把
v1捞出来,记下它的 SHA-256,先在 VirusTotal 上看看有没有别人传过、行为标签是什么,再在隔离虚拟机里跑一遍,抓进程树和网络请求。凭反编译猜是哪一层在干活,终究猜不到底。当年没做这两步,是这篇最大的欠缺。
文章分享
如果这篇文章对你有帮助,欢迎分享给更多人!